Seguridad perimetral gestionada
Perímetro Seguro: tu servidor crítico deja de estar publicado en internet
Firewall pfSense dedicado, red privada aislada, acceso solo por VPN con una llave por persona y EDR Acronis vigilando el servidor y las PCs. Para el ERP, la contabilidad y el SQL Server que no pueden volver a caer, en la nube que ya usas.
Un solo puerto expuesto: el de la VPNContención de incidentes en 72 horas hábilesFunciona en Claro Cloud, Azure, AWS, Virtualizor o servidor propioEvidencia preservada: nada se borra sin tu aprobación
¿Tienes un incidente en curso?
Si tu servidor fue cifrado o ves accesos extraños, no lo apagues ni lo restaures todavía: puedes borrar la evidencia o volver a levantar la puerta trasera. Escríbenos y empezamos la contención preservando lo que hay.
Qué incluye
Seis capas que trabajan juntas, con responsabilidades escritas
No vendemos una caja: entregamos el perímetro, el acceso, la vigilancia y la documentación que permite operarlo. Cada regla y cada plan dice quién responde por qué.
Firewall perimetral pfSense
Una VM dedicada delante de tu servidor. Reglas por puesto con registro, alias nombrados y configuración respaldada fuera de la nube del proveedor.
VPN con llave por persona
OpenVPN con certificado individual. El contador llega solo a SQL, el soporte solo durante su ventana. Una llave se revoca sin afectar a las demás.
EDR Acronis como vigilante responsable
Antimalware, EDR y respaldo en el servidor y en cada PC, con planes por rol. La detección y la respuesta en los equipos son de Acronis; el firewall es solo el perímetro.
Endurecimiento de Windows y SQL Server
Cuentas mínimas, logins de aplicación sin privilegios de administrador, xp_cmdshell apagado, carpetas compartidas con permisos cerrados y parches al día.
Búsqueda de persistencia
Revisamos servicios, autoruns, tareas, logins SQL y agentes de acceso remoto que el antivirus no marca. Así una restauración no vuelve a infectarse.
Informe, runbook y guías por puesto
Informe ejecutivo para gerencia y proveedores, runbook técnico para tu TI y guías paso a paso para cada puesto que se conecta.
Cuándo conviene
Para el servidor que sostiene la operación y hoy se ve desde internet
La mayoría de incidentes que atendemos tienen el mismo origen: un servidor publicado completo a internet, con RDP y SQL abiertos y el firewall de Windows apagado, porque así «funcionaba» el ERP.
- Servidor de ERP, contabilidad o facturación con SQL Server alcanzable desde internet
- Escritorio remoto (RDP) o SQL abiertos para que el contador o el soporte entren
- Ya sufrieron un ransomware o una restauración que se volvió a infectar
- Servidor en Claro Cloud, Azure, AWS, Virtualizor u otra nube de terceros
- Proveedores externos (ERP, contador, soporte) con acceso permanente al servidor
- Nadie puede decir hoy quién entra, desde dónde y a qué
Cómo queda
Arquitectura de referencia
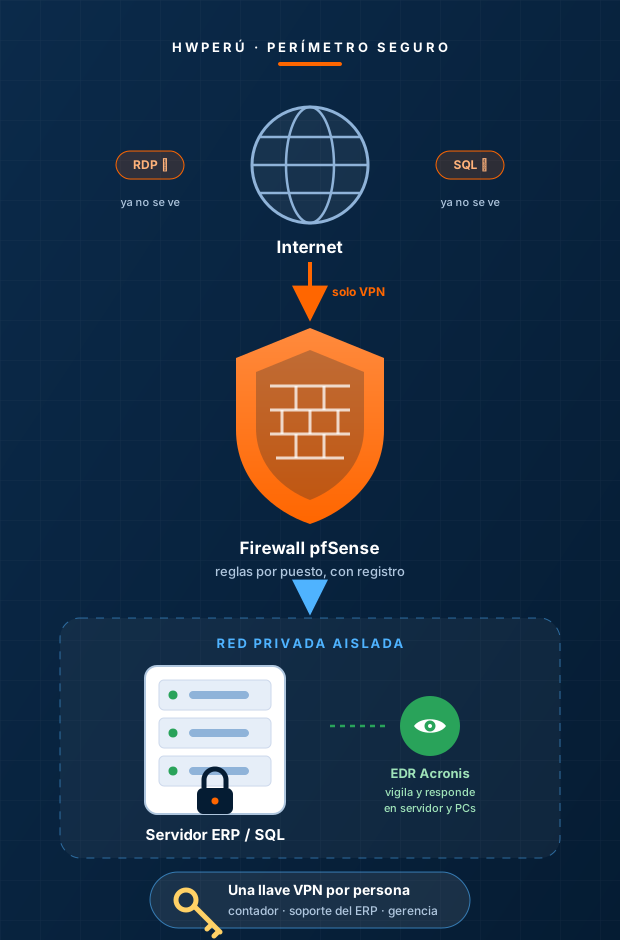
La misma topología que implantamos en producción para un servidor contable en Claro Cloud: el servidor pierde la IP pública y todo acceso pasa por la VPN del firewall.
Internet
Solo se ve el puerto de la VPN. RDP, SQL Server y paneles dejan de estar publicados.
Firewall pfSense
Perímetro: reglas por puesto con registro, alias nombrados y respaldo de la configuración.
Red privada aislada
El servidor ya no tiene IP pública ni puerta de enlace del proveedor hacia internet.
Servidor ERP / SQL
Endurecido: cuentas mínimas, carpetas cerradas, parches al día y salidas a internet solo las necesarias.
Acronis EDR vigila y responde en el servidor y en cada PC. Las personas entran con su llave VPN personal y solo llegan a lo que su puesto necesita.
Modalidades
Tres formas de contratar Perímetro Seguro
Cada servidor, nube y equipo de trabajo es distinto. Cuéntale tu caso a Soporte y en 24 horas hábiles recibes una propuesta con alcance, plazos y precio.
Contención de incidente
Servidor cifrado, intrusión o acceso sospechoso en curso.
A medidapropuesta en 24 h · pago único
Según servidores, nube y alcance de la intrusión- Aislamiento inmediato coordinado con tu proveedor de nube
- Triage de solo lectura con evidencia preservada
- Búsqueda del vector de entrada y de la persistencia
- Firewall pfSense y VPN de emergencia para seguir operando
- Informe ejecutivo para gerencia, proveedor de nube y del ERP
- Operación mensual del perímetro
Perímetro Seguro
Servidores ERP, contables o de base de datos en cualquier nube.
A medidapropuesta en 24 h · pago único
Según cantidad de servidores, usuarios y nube- Firewall pfSense dedicado delante del servidor
- Red privada aislada: el servidor deja de tener IP pública
- OpenVPN con certificado por persona y reglas por puesto
- Acronis EDR con planes por rol y 24 h de auditoría antes de bloquear
- Endurecimiento de Windows, SQL Server y carpetas compartidas
- Pruebas externas, informe de entrega, runbook y guías por puesto
Perímetro Gestionado
Empresas que quieren que HWPerú opere el perímetro mes a mes.
A medidapropuesta en 24 h · mensual
Requiere la implementación de Perímetro Seguro- Todo lo de Perímetro Seguro ya implantado
- Altas, bajas y renovación de llaves VPN por persona
- Revisión mensual de reglas, registros y alertas del EDR
- Parches del firewall y respaldo de la configuración fuera de la nube
- Ventanas de soporte del ERP coordinadas: cuentas que se encienden y apagan
- Informe mensual para gerencia
Lo que otros no incluyen
Aprendido en incidentes reales, no en un catálogo
Instalar un firewall es la parte fácil. Lo que evita el segundo incidente es lo que casi nadie entrega.
Responsabilidades por escrito
Cada regla, plan y documento dice quién vigila y quién responde: el EDR en los equipos, el firewall en el perímetro, HWPerú en la gestión. Sin zonas grises cuando algo pasa.
Cadena de custodia
Nada se borra sin tu aprobación escrita. Lo que se retira se empaqueta con hashes y fecha. Sirve para el seguro, para el proveedor de nube y para no repetir el error.
Fase de auditoría del EDR
Las primeras 24 horas el EDR solo notifica. Con el inventario de detecciones decidimos qué excluir y qué eliminar. Nadie pierde información por un bloqueo automático.
Llave y guía por puesto
El contador, el soporte del ERP y la gerencia reciben su propia llave, su alcance y su guía paso a paso. Lo que un puesto no necesita, no lo ve.
Coordinación con tus proveedores
Hablamos con el proveedor de la nube y con el del ERP, documentamos lo que cada uno hizo y dejamos las preguntas que deben responder. Tú no traduces entre técnicos.
Ventanas de soporte controladas
Las cuentas que usa el soporte externo se habilitan solo durante su ventana y se deshabilitan al terminar. El acceso permanente «por si acaso» desaparece.
Metodología
Del diagnóstico a la entrega, con comprobación en cada paso
1. Evaluación
Reunión y lectura del estado real: puertos expuestos, cuentas, reglas del proveedor de nube. Todo en solo lectura.
2. Diseño
Topología, red aislada, llaves por persona, reglas por puesto y qué puede salir a internet desde el servidor.
3. Implementación
VM del firewall, OpenVPN, EDR por rol y endurecimiento de Windows, SQL Server y carpetas compartidas.
4. Verificación
Escaneo externo (solo la VPN visible), pruebas desde cada puesto y 24 horas de auditoría del EDR.
5. Entrega
Informe ejecutivo, runbook, configuración respaldada, guías por puesto y capacitación a tu equipo.
6. Gestión (opcional)
Revisión mensual de reglas y alertas, llaves, parches del firewall e informe para gerencia.
Condiciones
Datos del servicio y formas de pago
Las condiciones que figuran en la propuesta que entrega Soporte antes de iniciar.
Datos y condiciones del servicio
- La propuesta fija el alcance, los plazos y el precio por escrito; el proyecto se paga por adelantado
- Se requiere acceso al portal de la nube o al host para crear la VM del firewall y la red privada; lo da el cliente o su proveedor
- Las licencias del EDR van a nombre del cliente; la vigilancia y la respuesta en los equipos son responsabilidad del EDR, el firewall es solo perimetral
- No se elimina evidencia ni archivos sin aprobación escrita del cliente; todo queda en la cadena de custodia
- Los trabajos con impacto en usuarios se hacen en ventanas acordadas
- Las credenciales se entregan en el gestor de llaves; las llaves VPN son personales y no se comparten
- Perímetro Gestionado se factura por mes y se cancela con 30 días de aviso
Al contratar nuestros servicios aceptas las cláusulas publicadas en https://hwperu.com/terminos-condiciones/
Aceptamos todos los métodos de pago
InterbankCuenta corriente soles 2003002697856
BCPCuenta corriente soles 1939839336030
Yape y Plin943478792 - Crew Arty Solutions S.A.C.
Tarjeta de crédito o débitoPago en línea desde tu área de cliente HWPerú
Preguntas frecuentes
Lo que nos preguntan antes de contratar
¿Funciona en Claro Cloud, Azure, AWS o en un servidor propio?
Sí. Necesitamos una VM pequeña para el firewall (1 o 2 vCPU, 2 GB de RAM, 20 GB) y una red privada sin salida directa a internet. Si tu proveedor debe crearlas, lo coordinamos con él y te decimos exactamente qué pedir.
¿Mis usuarios tendrán que cambiar su forma de trabajar?
Instalan un cliente VPN con su llave personal y abren el ERP igual que antes. Cada puesto recibe una guía de tres pasos con capturas y qué hacer si algo falla.
¿Quién responde si entra un virus?
El EDR (Acronis) es el responsable de detectar y responder en el servidor y las PCs; HWPerú gestiona el perímetro, las llaves y la coordinación. El firewall no sustituye al antivirus y lo decimos en cada regla y en cada documento.
¿Qué pasa con el proveedor de mi ERP?
Su soporte sigue entrando, pero por ventanas: su cuenta se habilita durante la atención y se deshabilita al terminar, y sus carpetas quedan con los permisos mínimos que su software necesita. Le entregamos sus instrucciones por escrito.
Ya nos cifraron. ¿Se puede hacer algo?
Sí, y cuanto antes mejor. Primero contención: aislar, preservar evidencia y encontrar cómo entraron. Después aseguramiento. No se borra nada sin tu aprobación y la restauración se conecta solo después del triage, para que no vuelva a infectarse.
¿Las licencias son de HWPerú?
pfSense CE es software libre. El EDR se licencia a nombre de tu empresa, por tu proveedor de nube o a través de HWPerú. Tú conservas el control y las credenciales en tu gestor de llaves.
¿Cuánto tarda?
La contención de un incidente, 72 horas hábiles. La implementación completa de Perímetro Seguro, entre una y dos semanas según la nube, la cantidad de usuarios y la coordinación con tus proveedores.
¿Y después de la entrega?
Puedes operarlo tu equipo con el runbook, o contratar Perímetro Gestionado para que HWPerú revise reglas y alertas, administre las llaves, parche el firewall y te entregue un informe cada mes.
Comparación
Qué entrega un proveedor típico de firewall y qué entrega Perímetro Seguro
Casi todos configuran el firewall. La diferencia está en lo que pasa antes, alrededor y después.
| Qué incluye | Proveedor típico de firewall | Perímetro Seguro HWPerú |
|---|---|---|
| Firewall configurado y entregado | ✓ | ✓ |
| Servidor sin IP pública, en red privada aislada | – | ✓ |
| Una llave VPN por persona con alcance por puesto | – | ✓ |
| EDR con fase de auditoría antes de bloquear | – | ✓ |
| Búsqueda manual de persistencia (servicios, autoruns, logins SQL) | – | ✓ |
| Evidencia preservada con cadena de custodia | – | ✓ |
| Coordinación con el proveedor de la nube y del ERP | – | ✓ |
| Ventanas de soporte con cuentas que se apagan al terminar | – | ✓ |
| Respaldo de la configuración fuera de la nube del proveedor | – | ✓ |
| Informe ejecutivo para gerencia y runbook para TI | – | ✓ |
| Guías paso a paso por puesto (contador, soporte, gerencia) | – | ✓ |
Saca tu servidor de internet antes de que alguien más lo encuentre
Cuéntale tu caso a Soporte: qué servidor es, en qué nube está y quién entra. En 24 horas hábiles recibes una propuesta con alcance, plazos y precio.